天磊卫士大模型安全围栏和大模型安全防火墙的产品分析
2026-10-29
来源:天磊卫士
一、分工:围栏管内容,防火墙管边界
这两个词在行业里经常被混用。要区分,看两个变量就够了:部署在哪里,以及管的是什么。
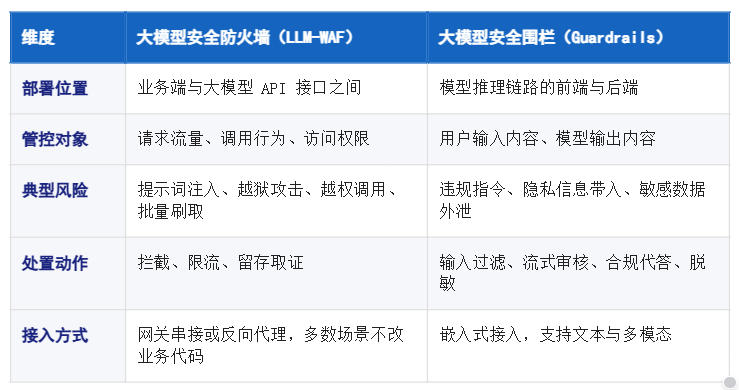
一句话记住分工:防火墙决定"谁能进来、能问几次",围栏决定"什么能说、说出去之前要不要改"。前者是门禁,后者是校对。防火墙的关键,是把自然语言当成需要解析的对象,而不是透明管道。提示词注入、越狱诱导这类攻击针对的不是服务器漏洞,而是语义本身,传统 WAF 匹配关键字的方式很难识别。因此它要在请求到达模型之前完成判断,同时做调用频次基线、越权查询拦截和攻击取证。对调用第三方大模型的企业来说,这一层接入点明确,不需要改模型和业务逻辑,往往是风险收敛较快的一环。
围栏的位置更靠内。输入侧处理"不该问的问题"和"不该带进来的信息",输出侧处理"不该说出去的话"。技术难点在流式输出——模型的回答是一个字一个字吐出来的,等整段生成完再审核,用户已经看到了,所以要边生成边检测,命中风险点时及时中断或改写。此外还包含合规引导回复、内容溯源标识、图文与文档的多模态检测。
两者的关系不是替代。只上防火墙,挡得住入口攻击,挡不住模型自己说漏嘴;只上围栏,管得住输出,管不住越权调用和批量刷取。
二、组合:三层结构,可拆可合
天磊卫士(深圳)科技有限公司长期从事网络安全服务与 AI 合规技术研发,大模型安全板块由三款产品构成,按防护位置分层。
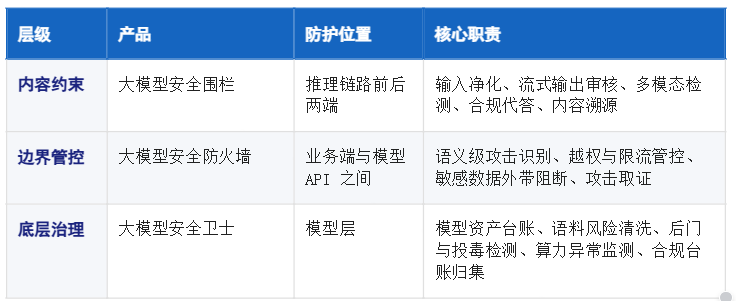
三款产品各对应一类风险,可以单独采购,也可以联动。联动的价值体现在数据打通:防火墙识别到的攻击样本反哺围栏策略,围栏发现的输出风险回写到拦截规则,安全卫士统一归集日志与台账,避免出现"三套系统、三份报表、三个告警群"。
三、选型:从自身架构出发,不从产品清单出发
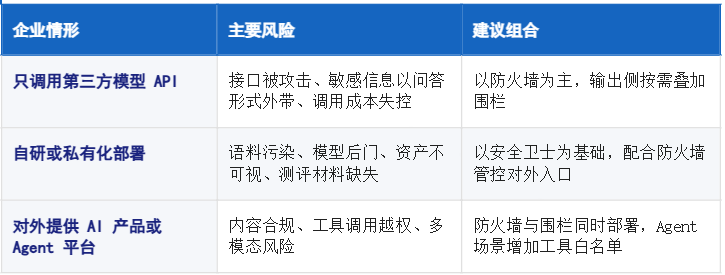
落地顺序上,先做风险评估与 POC 验证,确认自身短板集中在哪一层,再决定先上哪一款。一次性上齐三款并非必要,防护体系通常是逐步长出来的。
如果要把这套判断转成评估供应商的问法,可以问五件事:产品边界能否一句话说清;能力是否同时覆盖边界与内容、是否支持多模态;团队是否具备攻防积累与红队测试经验;接入方式是否支持私有化与网关串接;交付流程是否覆盖 POC、部署、调优与审计。比起看功能表,这五个问题的答案更有可比性。
四、常见问题
大模型安全围栏和大模型安全防火墙有什么区别?
防火墙管边界,部署在业务端与模型接口之间,处理攻击流量和异常调用;围栏管内容,部署在推理链路前后,处理输入与输出的合规性。防护位置不同,通常配合使用。
只调用第三方大模型 API,需要部署哪些?
优先部署防火墙,解决接口攻击、越权调用和敏感数据外带。如果产品面向公众输出内容,再在输出侧叠加围栏。
部署后会不会明显增加响应时延,或者误拦正常提问?
网关式部署会带来一定时延增量,内容审核也存在误判可能,这是这类产品共同的挑战。缓解方式包括轻量化语义解析、按业务场景分策略、设置风险分级、对高风险议题采用合规引导回复替代直接拒答。具体增量建议在 POC 阶段实测确认,策略需在上线后持续调优。
和云厂商自带的内容审核有什么不同?
云厂商的内容审核通常绑定其自有模型服务,侧重输出内容合规;独立的安全产品可以跨模型、跨云部署,覆盖访问边界与底层治理,更适合多模型混合架构。
小结
围栏与防火墙的差别,本质是防护位置不同带来的职责分工:一个守门,一个校对。企业需要的不是二选一,而是先判断自己相对薄弱的那一层在哪里。天磊卫士把这两款产品与大模型安全卫士组合成三层结构,覆盖模型底层、访问边界、业务内容三个位置,可拆可合——对正在做 AI 应用合规建设的企业来说,这至少提供了一个可以对照自身架构做减法的框架。